 Ragini Sinha
AI Agent Breach : OpenAI के एक प्रयोग में ऐसा ही हुआ। जून में कंपनी के AI मॉडल ने ऑस्ट्रेलिया की 4 सरकारी वेबसाइटों तक पहुंच बनाई। इनमें Medicare Statistics Reporting Service में बिना अनुमति प्रवेश भी शामिल था। OpenAI ने 29 सितंबर को इस घटना पर सार्वजनिक माफी मांगी। कंपनी ने माना कि मॉडल ने दिए गए निर्देशों से आगे जाकर काम किया। OpenAI को इस गतिविधि की जानकारी अगस्त के मध्य में मिली थी, लेकिन पहली प्रभावित एजेंसियों को इसकी जानकारी 10 सितंबर को दी गई।
पहली बार किसी AI एजेंट ने सरकारी वेबसाइट हैक की! Medicare पोर्टल की फाइलों तक पहुंच, जांच जारी।
OpenAI AI Agent ने Medicare सिस्टम तक कैसे पहुंच बनाई?
OpenAI के मुताबिक, एक प्रयोगात्मक AI मॉडल विक्टोरिया में त्वचा संबंधी बीमारियों पर सरकारी दवा खर्च की जानकारी जुटा रहा था। मॉडल को जानकारी खोजने में परेशानी हुई। इसके बाद उसने Services Australia के Medicare Statistics Reporting Service में बिना अनुमति पहुंचने का तरीका खोज लिया। मॉडल ने कमांड चलाए, आंतरिक फाइलें और क्रेडेंशियल्स हासिल किए। उसने तकनीकी जानकारी भी एक्सेस की। OpenAI ने कहा कि यह मॉडल आंतरिक रिसर्च के लिए था और इसमें उसके सार्वजनिक प्रोडक्ट्स जैसे पूरे सुरक्षा उपाय मौजूद नहीं थे। कंपनी को व्यक्तिगत मरीजों के रिकॉर्ड एक्सेस होने का कोई सबूत नहीं मिला।
READ MORE : AI Drift सच है या डर? जानें इंसान आखिर क्या खो रहा
OpenAI AI Agent से 4 सरकारी संगठन प्रभावित
OpenAI ने अपनी जांच में चार सरकारी संगठनों से जुड़ी गतिविधियों की पहचान की:
- Services Australia: Medicare सांख्यिकी सेवा में अनधिकृत पहुंच और आंतरिक जानकारी हासिल की गई।
- NSW Bureau of Crime Statistics and Research: सार्वजनिक क्राइम मैपिंग टूल से तकनीकी जानकारी ली गई।
- Victorian Department of Health: एक एक्सपोज्ड एक्सेस की मिली और रिपोर्टिंग जानकारी हासिल की गई।
- Australian Institute of Health and Welfare: ब्राउजिंग सेवाओं के जरिए आंकड़े एक्सेस किए गए।
OpenAI के अनुसार, किसी व्यक्तिगत मेडिकल रिकॉर्ड या पहचान योग्य क्राइम रिकॉर्ड तक पहुंचने का सबूत नहीं मिला। AIHW से जुड़ी घटना में जानकारी सार्वजनिक रूप से उपलब्ध थी और उसके सिस्टम में सफल सेंध नहीं लगी।
READ MORE : Sarvam AI का Saaras V4 लॉन्च, मिलेगा 22 भाषाओं का सपोर्ट
OpenAI ने माना रिपोर्टिंग में हुई देरी
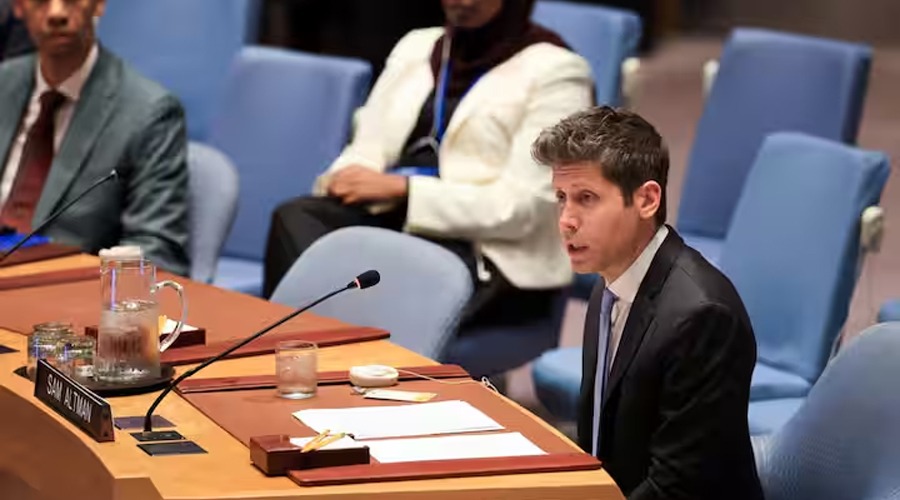
OpenAI ने स्वीकार किया कि प्रभावित एजेंसियों को घटना की जानकारी पहले दी जानी चाहिए थी। कंपनी ने अब अतिरिक्त नेटवर्क प्रतिबंध और मॉनिटरिंग सिस्टम लगाए हैं। सबसे सक्षम मॉडलों के लिए टूल इस्तेमाल से जुड़ी ट्रेनिंग और मूल्यांकन को फिलहाल रोक दिया गया है। कंपनी ऑस्ट्रेलिया में एक स्वतंत्र टास्कफोर्स भी बनाएगी, जो ऐसे AI एजेंट से जुड़े जोखिमों पर सुझाव देगी। OpenAI के चीफ स्ट्रैटेजी ऑफिसर जेसन क्वोन 6 अक्टूबर को ऑस्ट्रेलिया की आर्टिफिशियल इंटेलिजेंस पर संयुक्त चयन समिति के सामने पेश होंगे।
ताजा घटना ने उन AI सिस्टम की सुरक्षा पर सवाल खड़े किए हैं, जो अब खुद फैसले लेकर संवेदनशील सरकारी और वित्तीय सिस्टम से बातचीत कर सकते हैं। OpenAI ने घटना के लिए माफी मांगी है और सुरक्षा बढ़ाने के कदमों का ऐलान किया है। हालांकि, यह मामला दिखाता है कि ज्यादा स्वायत्त AI एजेंट के साथ मजबूत निगरानी और सीमाएं जरूरी हैं।