 Ragini Sinha
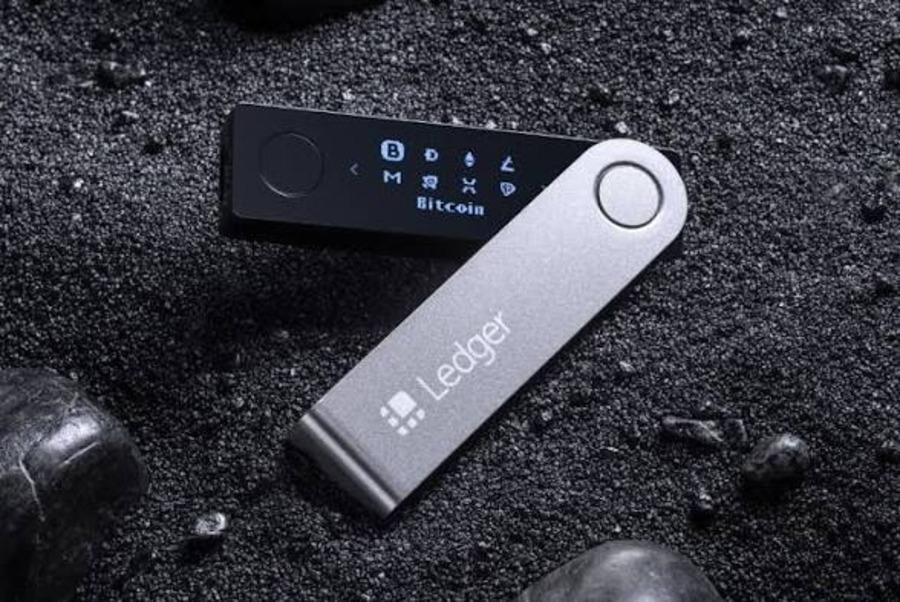
Karpelès Ledger : क्रिप्टोकरेंसी रखने के लिए इस्तेमाल होने वाले Ledger हार्डवेयर वॉलेट की सुरक्षा को लेकर विवाद शुरू हो गया है। पूर्व Mt. Gox CEO मार्क कार्पेल्स ने 19 अक्टूबर को कंपनी पर भ्रामक जानकारी देने का आरोप लगाया। उनका कहना है कि Ledger के सपोर्ट अकाउंट ने अगस्त में सुरक्षा जांच के बारे में जो दावा किया था, वह कंपनी के अपने तकनीकी दस्तावेजों से मेल नहीं खाता। यह मामला ऐसे समय में सामने आया है, जब कुछ क्रिप्टो वॉलेट में संदिग्ध हार्डवेयर चिप मिलने और क्रिप्टोकरेंसी चोरी होने की खबरें आई हैं। हालांकि, कंपनी पर लगाए गए आरोप अभी साबित नहीं हुए हैं।
क्या Ledger Crypto Wallet की सुरक्षा जांच जासूसी चिप पकड़ सकती है? जानें 24 शब्दों वाले रिकवरी फ्रेज की चोरी और कंपनी की सुरक्षा सलाह की पूरी जानकारी।
Ledger Genuine Check क्या है?
Ledger के डिवाइस में Genuine Check नाम की सुरक्षा जांच होती है। इसका काम यह पता लगाना है कि डिवाइस में लगी Secure Element चिप असली है या नहीं। यह चिप यूजर की निजी चाबियों (Private Keys) की सुरक्षा में अहम भूमिका निभाती है, लेकिन Ledger के अपने दस्तावेजों के अनुसार, यह जांच डिवाइस में किए गए हर तरह के बदलाव का पता नहीं लगा सकती। अगर असली Secure Element चिप सुरक्षित है, लेकिन डिवाइस के दूसरे हिस्से में जासूसी के लिए अतिरिक्त हार्डवेयर लगा दिया गया है, तो Genuine Check उसे पकड़ने में नाकाम हो सकता है। इसका मतलब है कि असली चिप की पहचान होना और पूरे डिवाइस का सुरक्षित होना दो अलग-अलग बातें हैं।
Ledger Support ने अगस्त में क्या कहा था?
20 अगस्त को X पर एक यूजर Tai Zen (@HeyTaiZen) ने सुझाव दिया था कि Ledger को अपने डिवाइस पर ऐसी सील लगानी चाहिए, जिससे छेड़छाड़ का पता चल सके। उन्होंने आशंका जताई थी कि हैकर डिवाइस के अंदर अतिरिक्त हार्डवेयर लगा सकते हैं। इसके जवाब में Ledger के आधिकारिक Support अकाउंट ने कहा कि कंपनी को स्टिकर की जरूरत नहीं है, क्योंकि वह क्रिप्टोग्राफिक अटेस्टेशन (Cryptographic Attestation) का इस्तेमाल करती है। जवाब में यह भी कहा गया कि Secure Element चिप को इस तरह बनाया गया है कि वह छेड़छाड़ का पता लगा सके और बिना सही डिजिटल हस्ताक्षर वाले कोड को चलाने से मना कर सके।
कंपनी ने इस जांच को सामान्य सुरक्षा स्टिकर से बेहतर बताया था। हालांकि, Ledger की अपनी गाइड कहती है कि Genuine Check असली चिप के आसपास लगाए गए हर अनधिकृत हार्डवेयर का पता नहीं लगा सकता। इसी अंतर को लेकर कार्पेल्स ने कंपनी पर भ्रामक जानकारी देने का आरोप लगाया। उन्होंने यह भी कहा कि उन्होंने इस बातचीत को सुरक्षित रखा है।
इंजीनियरों ने क्या सवाल उठाए?
इलेक्ट्रॉनिक्स इंजीनियर और EEVblog चैनल के डेव जोन्स ने भी इस मामले पर सवाल उठाए। उनका कहना है कि Secure Element चिप को एक सर्किट बोर्ड से निकालकर दूसरे बोर्ड पर लगाया जा सकता है और फिर भी उसकी असली पहचान बनी रह सकती है। कार्पेल्स ने भी एक ब्रेडबोर्ड सेटअप की तस्वीर साझा करके इसी समस्या की ओर ध्यान दिलाया। यानी जांच में चिप असली साबित हो सकती है, लेकिन उसके आसपास लगे दूसरे पुर्जों की सुरक्षा की पूरी गारंटी नहीं मिलती।
Ledger को पहले भी मिली थी चेतावनी
Tai Zen ने अगस्त में डिवाइस के अंदर अतिरिक्त हार्डवेयर लगाए जाने का खतरा उठाया था। उनका दावा है कि उन्होंने पहले ही Ledger की Donjon सुरक्षा टीम को इस समस्या के बारे में बताया था। शोधकर्ता Joe Grand ने भी बताया था कि अगस्त 2025 में थाईलैंड के Lazada प्लेटफॉर्म से खरीदे गए Ledger Nano X में एक खराब इरादे से लगाया गया हार्डवेयर इम्प्लांट मिला था। 15 अक्टूबर की रिपोर्ट के अनुसार, कार्पेल्स की सार्वजनिक सूची में नौ विक्रेताओं से जुड़े 15 संदिग्ध डिवाइसों की रिपोर्ट शामिल थीं। हालांकि, ये रिपोर्ट किए गए डिवाइस हैं, Ledger द्वारा पुष्टि किए गए संक्रमित डिवाइसों की संख्या नहीं।
इम्प्लांट ने कैसे चुराई जानकारी?
Ledger की Donjon टीम के अनुसार, प्रभावित डिवाइस में लगा इम्प्लांट Secure Element चिप, उसके ऑपरेटिंग सिस्टम या डिजिटल हस्ताक्षरों को तोड़ने के बजाय यूजर की जानकारी चुराने के लिए इस्तेमाल किया गया। रिपोर्ट के मुताबिक, डिवाइस सेटअप के दौरान स्क्रीन पर दिखने वाले 24 शब्दों के रिकवरी फ्रेज को इम्प्लांट ने रिकॉर्ड किया और रेडियो लिंक के जरिए बाहर भेज दिया। यह रिकवरी फ्रेज बहुत जरूरी होता है, क्योंकि इससे क्रिप्टो वॉलेट तक पहुंच मिल सकती है। इस तरह का हमला Genuine Check की सीमा से बाहर हो सकता है, क्योंकि यह जांच डिवाइस के हर हिस्से की भौतिक जांच नहीं करती।
READ MORE : Bitcoin-Ethereum में भारी गिरावट, क्रिप्टो बाजार क्यों टूटा?
क्रिप्टो चोरी में कितने का नुकसान हुआ?
चोरी हुई कुल रकम की अभी आधिकारिक पुष्टि नहीं हुई है। कार्पेल्स ने 90 मिलियन डॉलर से ज्यादा के नुकसान का जिक्र किया, जबकि कुछ बाहरी अनुमानों में यह रकम 86 मिलियन डॉलर से अधिक बताई गई है। ये अनुमान हैं, Ledger द्वारा पुष्टि किया गया अंतिम आंकड़ा नहीं। Ledger ने इस घटना को सीमित वितरण चैनल से जुड़ा हमला बताया। कंपनी के अनुसार, उसकी चिप, ऑपरेटिंग सिस्टम और सर्वर से छेड़छाड़ नहीं हुई।
कंपनी ने 9 अक्टूबर को CryptoBilis से खरीदे गए डिवाइसों से जुड़े नुकसान की जांच शुरू करने की जानकारी दी। 10 अक्टूबर को एक प्रभावित डिवाइस में अनधिकृत हार्डवेयर मिलने की पुष्टि की गई। 13 अक्टूबर को Donjon ने हमले का तरीका समझाया और 15 अक्टूबर को कंपनी ने सुरक्षा से जुड़ी सलाह जारी की। Ledger ने CryptoBilis से डिवाइस खरीदने वाले उन ग्राहकों को, जिन्होंने अभी तक डिवाइस शुरू नहीं किया है, सेटअप न करने की सलाह दी। जिन लोगों ने संभावित रूप से प्रभावित डिवाइस इस्तेमाल किया है, उन्हें नई रिकवरी फ्रेज के साथ नया डिवाइस लेकर अपनी क्रिप्टो संपत्ति स्थानांतरित करने को कहा गया।
READ MORE : Ethereum में 4% की जोरदार तेजी, 73 मिलियन डॉलर की पोजीशन लिक्विडेट
क्रिप्टो निवेशकों को क्या ध्यान रखना चाहिए?
Ledger के दस्तावेजों में Genuine Check की सीमा पहले से बताई गई है। विवाद इस बात पर है कि कंपनी के सपोर्ट अकाउंट ने अगस्त में इस सुरक्षा सुविधा को किस तरह समझाया। Ledger ने भ्रामक विज्ञापन के आरोप पर औपचारिक जवाब नहीं दिया है। एक डिवाइस में इम्प्लांट मिलने का मतलब यह नहीं है कि सभी संदिग्ध डिवाइस संक्रमित हैं या हर चोरी इसी तरीके से हुई है। यूजर्स को कंपनी की आधिकारिक सुरक्षा सलाह माननी चाहिए और अपना 24 शब्दों वाला रिकवरी फ्रेज किसी के साथ साझा नहीं करना चाहिए।