 Ragini Sinha
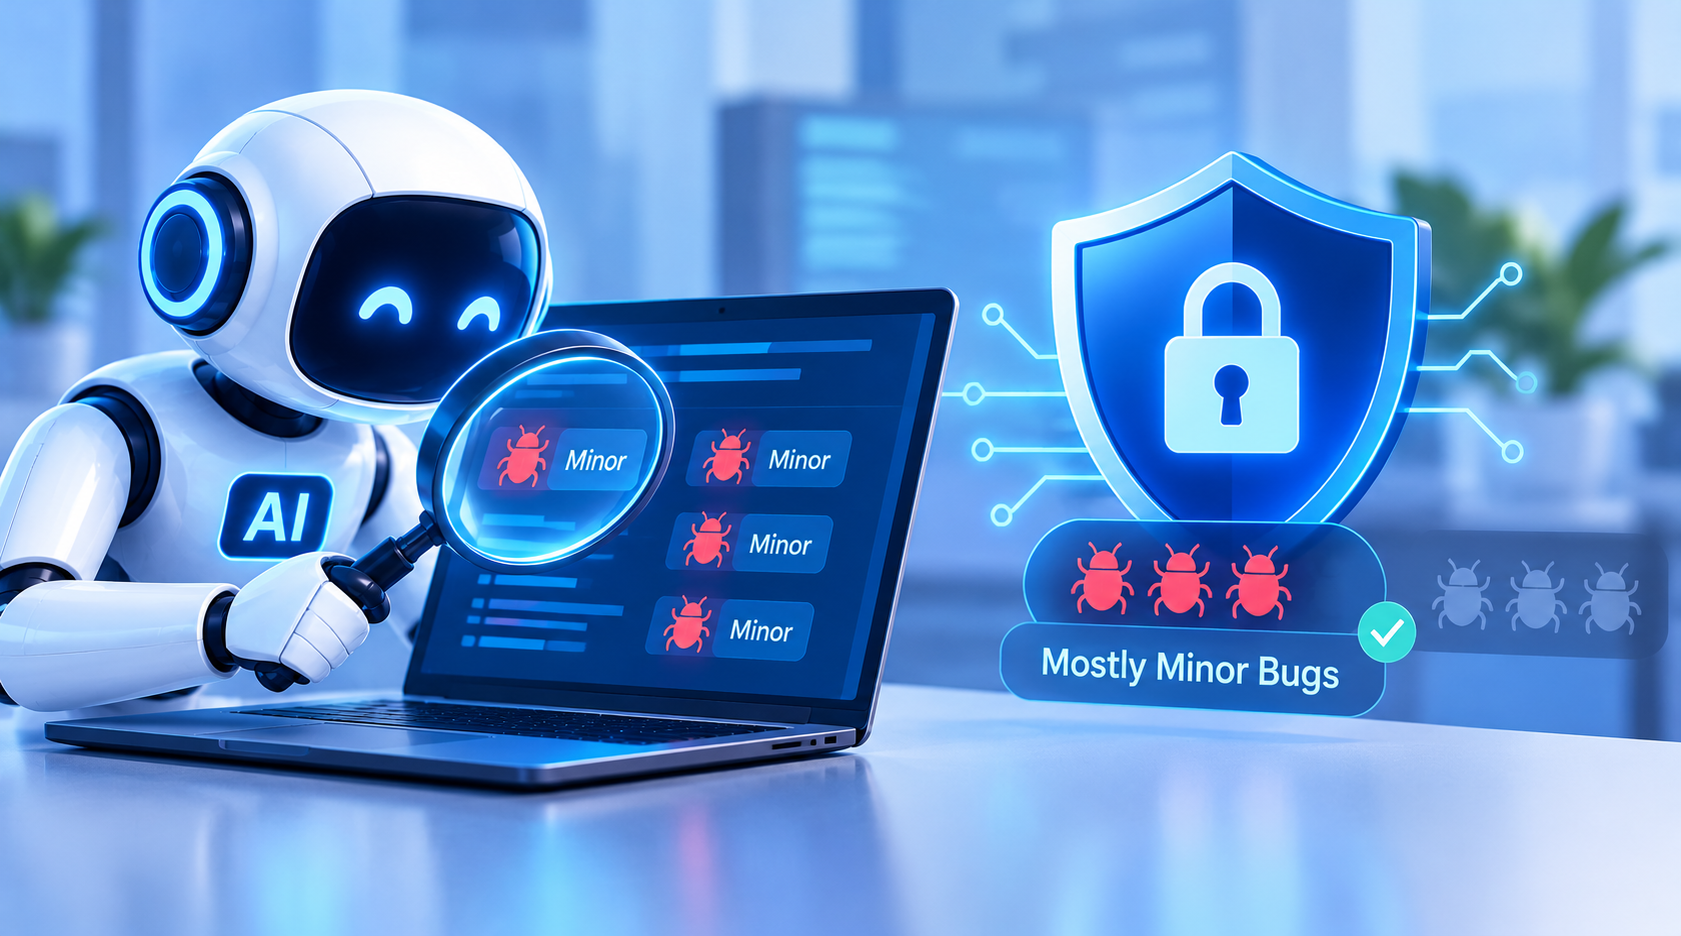
OpenSSL को एक साल में करीब 500 सुरक्षा रिपोर्ट मिलीं, ज्यादातर खामियां छोटी हैं।
AI Bug Reports : आर्टिफिशियल इंटेलिजेंस (AI) की मदद से अब सॉफ्टवेयर में छिपी सुरक्षा खामियों को आसानी से खोजा जा सकता है। इससे इंटरनेट को सुरक्षित बनाने में मदद मिल रही है, लेकिन इस तकनीक ने एक नई परेशानी भी खड़ी कर दी है। दुनिया में बड़े स्तर पर इस्तेमाल होने वाली एन्क्रिप्शन लाइब्रेरी OpenSSL को अब पहले से कहीं ज्यादा सुरक्षा रिपोर्ट मिल रही हैं। इनमें से ज्यादातर रिपोर्ट छोटी-मोटी समस्याओं से जुड़ी हैं, न कि गंभीर सुरक्षा खामियों से। इन सभी रिपोर्ट की जांच करना OpenSSL की टीम के लिए मुश्किल होता जा रहा है। Axios की एक रिपोर्ट में इस समस्या के बारे में बताया गया है।
OpenSSL क्या है और इसका इस्तेमाल क्यों होता है?
OpenSSL एक मुफ्त ओपन-सोर्स सॉफ्टवेयर लाइब्रेरी है। इसका इस्तेमाल इंटरनेट पर भेजे जाने वाले डेटा को सुरक्षित रखने में किया जाता है। यह SSL और TLS जैसे सुरक्षा प्रोटोकॉल को सपोर्ट करता है, जो इंटरनेट पर जानकारी भेजने और पाने के दौरान उसकी सुरक्षा में मदद करते हैं। आसान शब्दों में कहें तो जब हम किसी वेबसाइट पर लॉगिन करते हैं, ऑनलाइन भुगतान करते हैं या इंटरनेट पर निजी जानकारी भेजते हैं, तब ऐसे डेटा को सुरक्षित रखने में OpenSSL जैसी तकनीक अहम भूमिका निभाती है। साइबर सुरक्षा विशेषज्ञ भी इसका इस्तेमाल नेटवर्क पर जानकारी को सुरक्षित रखने के लिए करते हैं। इसलिए OpenSSL में कोई बड़ी सुरक्षा खामी मिलने पर कई वेबसाइटों और ऑनलाइन सेवाओं पर खतरा पैदा हो सकता है।
एक महीने में मिलीं 71 सुरक्षा रिपोर्ट
Axios की रिपोर्ट के मुताबिक, OpenSSL Foundation के कार्यकारी निदेशक मैट कैसवेल ने बताया कि मई से जुलाई के बीच फाउंडेशन को हर महीने औसतन 71 सुरक्षा रिपोर्ट मिलीं। एक साल पहले यह संख्या केवल नौ रिपोर्ट प्रति माह थी। अगस्त में यह संख्या बढ़कर 108 हो गई। पिछले एक साल में सुरक्षा खामियों से जुड़ी कुल रिपोर्ट लगभग 500 तक पहुंच गईं। हालांकि, इनमें से केवल 63 मामलों में ही सुरक्षा खामियों का औपचारिक रूप से खुलासा किया गया। इसका मतलब है कि AI टूल्स पहले के मुकाबले ज्यादा समस्याएं खोज रहे हैं, लेकिन हर समस्या गंभीर नहीं होती।
कई रिपोर्ट एक ही खामी के बारे में होती हैं। कुछ रिपोर्ट में मामूली सॉफ्टवेयर बग होते हैं, जबकि कुछ समस्याओं के लिए सुरक्षा चेतावनी जारी करने की जरूरत नहीं पड़ती। फिर भी टीम को हर रिपोर्ट की जांच करनी पड़ती है, ताकि कोई बड़ी खामी अनदेखी न रह जाए।
Heartbleed की खामी से सामने आया था बड़ा खतरा
OpenSSL की सुरक्षा कितनी जरूरी है, इसका अंदाजा 2014 में सामने आई Heartbleed खामी से लगाया जा सकता है। इस खामी के कारण साइबर अपराधी प्रभावित सर्वरों से संवेदनशील जानकारी निकाल सकते थे। इसमें पासवर्ड और एन्क्रिप्शन कीज जैसी जानकारी शामिल हो सकती थी। इस घटना ने दिखाया कि एक ही सॉफ्टवेयर में मौजूद खामी हजारों या लाखों वेबसाइटों और ऑनलाइन सेवाओं को खतरे में डाल सकती है। इसलिए OpenSSL के लिए हर रिपोर्ट को गंभीरता से देखना जरूरी है, भले ही ज्यादातर रिपोर्ट छोटी समस्याओं से जुड़ी हों।
AI से फायदा, लेकिन काम भी बढ़ा
AI टूल्स कोड में ऐसी समस्याएं भी खोज सकते हैं, जिन पर इंसानी विशेषज्ञों का ध्यान नहीं गया हो। इससे सॉफ्टवेयर की सुरक्षा बेहतर बनाने में मदद मिलती है, लेकिन हर रिपोर्ट की जांच करना आसान नहीं है। अनुभवी इंजीनियरों को यह तय करना पड़ता है कि कौन-सी खामी खतरनाक है, किसे तुरंत ठीक करना चाहिए और किस समस्या से फिलहाल बड़ा खतरा नहीं है। Axios के मुताबिक, Bouncy Castle और Cryptlib जैसी दूसरी एन्क्रिप्शन लाइब्रेरी से जुड़े लोगों ने भी सुरक्षा रिपोर्ट बढ़ने की बात कही है। OpenSSL के पास इन कई परियोजनाओं की तुलना में ज्यादा वित्तीय संसाधन हैं, फिर भी उसके लिए सभी रिपोर्ट की जांच करना चुनौती बन गया है।
READ MORE: Microsoft लाया Claude Mythos AI, साइबर सुरक्षा होगी मजबूत
अनुभवी इंजीनियरों की कमी बड़ी चुनौती
OpenSSL के सामने सबसे बड़ी परेशानी ऐसे इंजीनियरों की कमी है, जो सुरक्षा खामियों की सही जांच कर सकें और कोड में बदलाव को मंजूरी दे सकें। कैसवेल के अनुसार, पिछले एक साल में फाउंडेशन ने नए योगदानकर्ताओं की संख्या लगभग दोगुनी कर दी है। लेकिन नए इंजीनियरों को कोड की जांच करने वाला अनुभवी विशेषज्ञ बनने में समय लगता है। 2024 में OpenSSL के पास कोड में बदलाव को मंजूरी देने वाले 18 अधिकृत इंजीनियर थे।
इस महीने तक यह संख्या बढ़कर 30 हो गई है। इस बढ़ोतरी का बड़ा हिस्सा उन इंजीनियरिंग पदों से आया है, जिनके लिए फाउंडेशन फंडिंग जुटाने में सफल रहा। टीम अब पहले से ज्यादा कोड की जांच कर रही है, लेकिन नई रिपोर्ट और कोड जमा होने की रफ्तार उससे भी तेज है। कैसवेल का कहना है कि अनुभवी विशेषज्ञ रातोंरात तैयार नहीं किए जा सकते।
एक खामी ठीक करने में लगते हैं छह से आठ सप्ताह
कैसवेल के मुताबिक, AI से मिली किसी सुरक्षा रिपोर्ट की जांच करने, खामी को ठीक करने और सुरक्षा सलाह जारी करने में करीब छह से आठ सप्ताह लग सकते हैं। इस दौरान इंजीनियरों को समझना पड़ता है कि समस्या कैसे काम करती है और उससे कितना खतरा हो सकता है। इसके बाद समाधान तैयार किया जाता है और उसकी जांच की जाती है। AI अगर किसी खामी को ठीक करने के लिए कोड भी तैयार कर दे, तब भी इंसानी विशेषज्ञों की मंजूरी जरूरी होती है। उन्हें देखना पड़ता है कि समाधान सही है या नहीं और उससे कोई नई समस्या तो पैदा नहीं होगी।
READ MORE: AI के दौर में साइबर सुरक्षा से बदलेंगे कारोबार के नए नियम
OpenSSL खुद भी कर रहा AI का इस्तेमाल
बढ़ते काम को संभालने के लिए OpenSSL भी AI टूल्स का इस्तेमाल कर रहा है। ये टूल्स नए कोड की जांच करने, सुरक्षा रिपोर्ट समझने और सॉफ्टवेयर के टेस्ट तैयार करने में मदद करते हैं। कैसवेल के मुताबिक, टीम मैन्युअल जांच के साथ AI कोड रिव्यूअर का इस्तेमाल भी करती है, ताकि ऐसी समस्याएं पकड़ी जा सकें जो इंसानों से छूट सकती हैं। इसके बावजूद कोड में बदलाव को स्वीकार करने से पहले इंसानी मंजूरी जरूरी है। अब OpenSSL ज्यादा डेवलपर्स को नया कोड जमा करने के बजाय उसकी समीक्षा करने के लिए प्रोत्साहित कर रहा है। फाउंडेशन को अनुभवी समीक्षकों की संख्या बढ़ाने और अतिरिक्त फंडिंग जुटाने की भी जरूरत है।
कैसवेल का कहना है कि जरूरी ओपन-सोर्स सॉफ्टवेयर को बुनियादी ढांचे की तरह समझना चाहिए और उसके रखरखाव के लिए पर्याप्त पैसा मिलना चाहिए। AI खामियां खोजने में मदद कर सकता है, लेकिन उनकी सही जांच और समाधान के लिए अनुभवी इंसानों की जरूरत अब भी बनी हुई है।